筑牢數據安全防線 吉林大學數據庫管理與防護策略探析
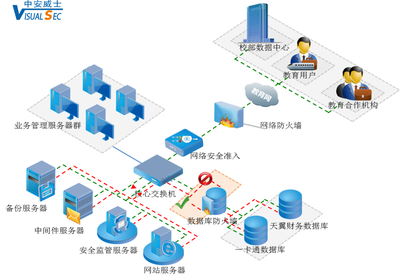
在高等教育信息化與數字校園建設高速發展的今天,作為國家“雙一流”建設高校的吉林大學,其海量的教學、科研、管理與師生個人信息均高度依賴于各類數據庫系統。數據庫的安全防護與管理不僅是技術問題,更是保障學校正常運轉、維護師生權益、保護國家科研機密與敏感數據的核心基石。本文將探討吉林大學在數據庫安全管理方面的關鍵策略與實踐。
一、 數據庫管理體系的構建
吉林大學的數據庫管理遵循“集中管控、分級負責、權責清晰”的原則,已建立起一套較為完善的體系。
- 組織架構與制度保障:學校信息化部門下設專門的數據中心或數據庫管理團隊,負責核心數據庫的規劃、建設、運維與安全。制定了《吉林大學數據管理辦法》、《數據庫安全管理規定》等校級規章制度,明確了數據所有權、管理責任和使用規范,為數據庫管理提供了制度依據。
- 全生命周期管理:數據庫管理貫穿其從設計、部署、運行到退役的整個生命周期。在設計階段,即充分考慮數據分類分級、訪問控制模型和審計需求。在運行階段,實施嚴格的賬號權限管理、變更管理和備份恢復策略。對于歷史數據,制定歸檔與安全銷毀流程。
- 常態化運維與監控:采用專業的數據庫監控工具,對核心數據庫的性能指標(如CPU、內存、I/O、連接數)、運行狀態和錯誤日志進行7x24小時監控,確保系統穩定高效運行,并能快速響應異常。
二、 多層次數據庫安全防護策略
面對日益嚴峻的網絡安全威脅,吉林大學構建了“預防為主、縱深防御”的數據庫安全防護體系。
- 訪問控制與權限最小化:這是安全的第一道防線。學校實行基于角色的訪問控制(RBAC),確保用戶只能訪問其完成工作所必需的數據。嚴格區分開發、測試和生產環境,避免使用高權限默認賬戶,定期審查和清理冗余賬號與權限。
- 數據加密與脫敏:對于敏感數據(如身份證號、成績、科研成果等),在存儲和傳輸過程中采用高強度加密算法。在非生產環境(如測試、數據分析)中,廣泛使用數據脫敏技術,確保敏感信息不被泄露,同時滿足開發測試需求。
- 入侵防御與漏洞管理:在數據庫前端部署Web應用防火墻(WAF)和入侵檢測/防御系統(IDS/IPS),防范SQL注入等常見攻擊。建立定期的安全漏洞掃描與評估機制,及時安裝數據庫廠商發布的安全補丁,將漏洞風險降至最低。
- 安全審計與行為分析:啟用并強化數據庫自身的審計功能,或部署獨立的數據庫審計系統。對所有的特權操作(如賬號變更、權限修改、數據批量導出)、異常訪問模式(如非工作時間登錄、高頻失敗嘗試)和關鍵數據查詢進行完整記錄和實時分析,實現事中預警、事后追溯。
- 數據備份與災難恢復:制定并嚴格執行異地異質的備份策略,綜合運用完全備份、增量備份和日志備份。定期進行恢復演練,確保在遭遇硬件故障、人為誤操作或勒索軟件攻擊時,能在可接受的時間內恢復關鍵業務數據,保障業務連續性。
三、 面臨的挑戰與未來展望
盡管已建立體系,挑戰依然存在:數據量持續激增帶來的性能與安全平衡難題;云計算、大數據平臺等新技術架構引入的新型風險;師生安全意識參差不齊導致的內生風險;以及高級持續性威脅(APT)的潛在風險。
吉林大學的數據庫安全管理需向更智能、更主動的方向演進:
- 智能化安全運營:利用人工智能和機器學習技術,對海量審計日志進行深度分析,實現異常行為的自動識別和潛在威脅的預測。
- 零信任架構探索:在特定場景下,逐步嘗試基于“永不信任,持續驗證”的零信任模型,強化身份認證和動態訪問控制。
- 全員安全文化培育:持續開展面向管理人員、技術人員和普通師生的數據安全培訓與宣傳,將安全要求內化為每個人的行為習慣,構建全員參與的數據安全防線。
###
數據庫是吉林大學智慧校園的“數字心臟”,其安全與管理水平直接關系到學校的教學科研命脈與安全穩定。通過構建嚴謹的管理體系、實施縱深的安全防護技術,并持續應對新挑戰、擁抱新技術,吉林大學方能確保這片寶貴“數據沃土”的豐饒與安寧,為學校的“雙一流”建設提供堅實可靠的數據基石。
最新產品
好東西要分享 開源免費CMDB運維數據庫,輕松管理企業設備資產與數據庫
拿什么拯救你,我的Gitee項目404?七款開源數據庫工具,管理從此不求人
模具廠管理做到這七點,數據庫管理讓生產頂呱呱
Linux運維面試題 數據庫管理
數據庫應用程序為何不能脫離數據庫管理系統獨立運行?
新股前瞻 中國最大獨立金融大數據分析解決方案供應商百融云創通過港交所聆訊——數據管理新紀元的啟幕
吐血整理 頂級程序員的百寶箱來咯!數據庫管理篇(原力計劃專屬)
淺談學生宿舍用電管理系統的設計及應用 數據庫管理策略
原創 Oracle數據庫裝配圖解指南(一)——數據庫管理基礎
數據庫實驗一 熟悉數據庫管理系統環境及SQL定義語言實踐